Azure AI Gateway · 在 API Management 中配置模型与工具治理
@public/azure-aigateway
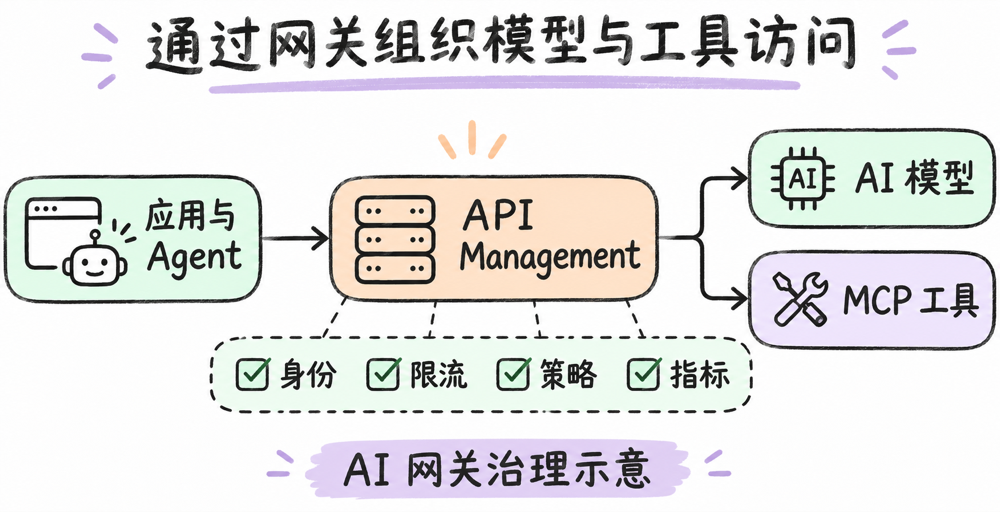
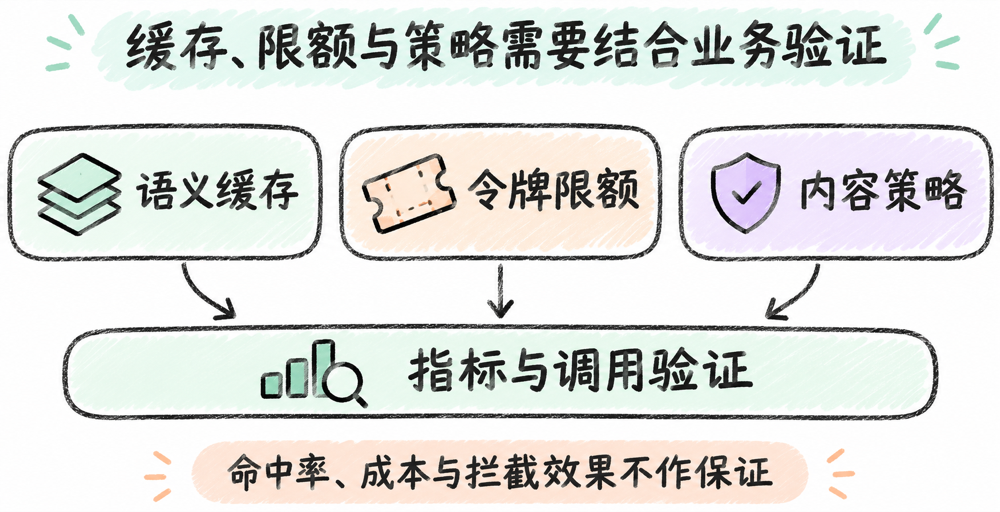
查看空间 →针对 Azure API Management 的 AI 网关配置与测试,整理模型后端、身份访问、语义缓存、令牌限额、内容策略、负载分配和使用指标,也覆盖 MCP 工具治理入口。先核对网关与后端,再按需求组合策略并验证调用。采用 MIT 许可证。
能力与使用条件
适用场景
- 为现有 APIM 添加和测试 AI 模型后端
- 规划令牌限额、缓存与使用指标
- 配置 AI 或 MCP 工具访问治理策略
输入要求
- 现有 APIM、后端资源及所需治理目标
- 身份与策略要求、调用方式和可核实的使用情况
输出结果
- 适用网关配置、策略组合与操作参考
- 调用测试、指标检查或故障定位建议
前置条件
- Azure CLI 与相应 Azure 权限可用,目标 APIM 和后端已明确
- 新部署 APIM 使用对应部署编排流程,具体策略需读取相应参考并核实支持范围
不适用场景与限制
- 缓存命中、成本节省与内容拦截效果取决于实际流量和策略,不能直接套用示例数值
- 配置网关不保证后端访问或全部治理目标完成,错误阈值与认证问题应结合证据排查
- 下载链接为固定提交的完整仓库快照,使用其中 skills/azure-aigateway 目录。配图是说明性示例。
说明性示例
- 为现有 APIM 规划 AI 后端的身份、令牌限额和指标策略,说明验证步骤,不预先假定缓存能带来固定节省。
资料依据
- https://github.com/microsoft/azure-skills/blob/968f7bfaa01672e782dae2c6bab4fb9505ae047a/skills/azure-aigateway/SKILL.md
- https://github.com/microsoft/azure-skills/blob/968f7bfaa01672e782dae2c6bab4fb9505ae047a/LICENSE
外部资源
内容由外部网站提供,平台不保证第三方文件的完整性、可用性或安全性。
外部文件的访问权限由第三方管理,本站无法限制其地址的访问。