Convex 部署目标守卫 · 执行前核对目标及授权范围
@public/convex-deploy-guard
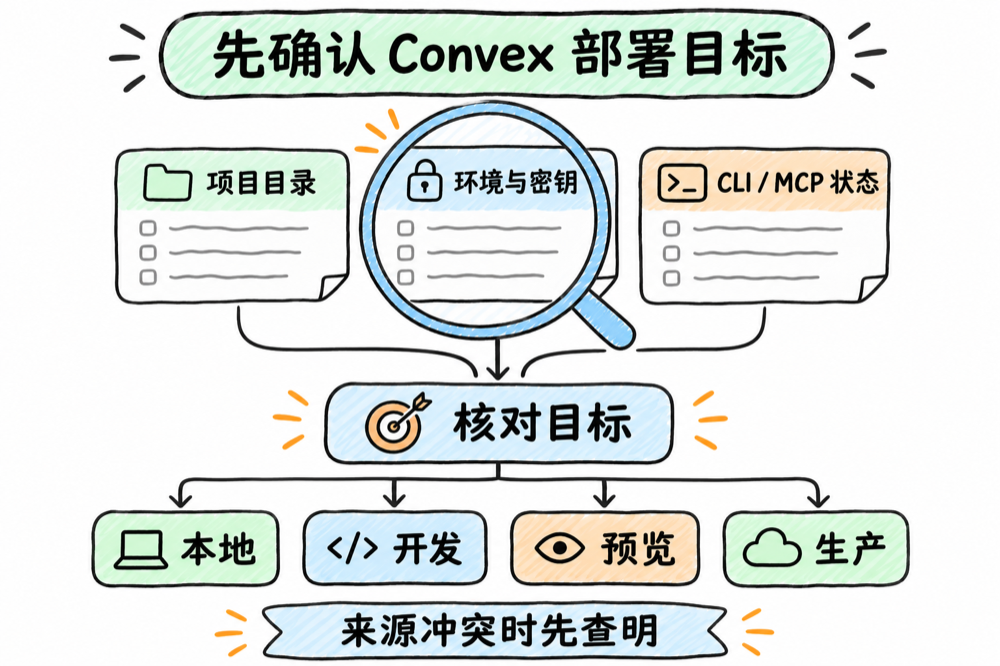
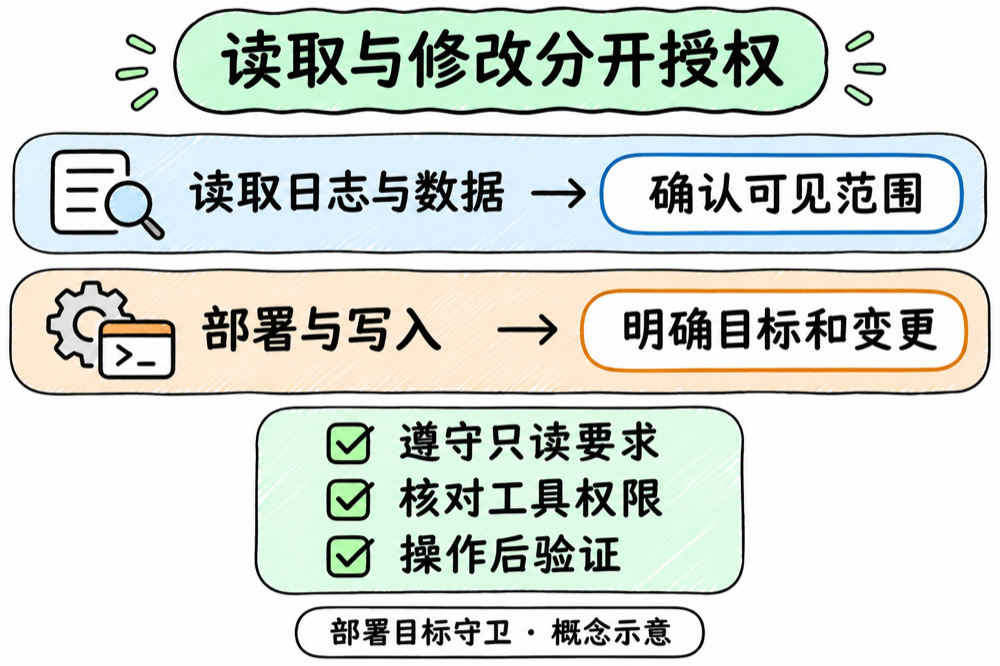
查看空间 →在部署、函数调用、环境配置或数据操作前,结合项目目录、部署选择、密钥类型及MCP状态核对Convex目标。区分本地、开发、预览与生产,分别确认读取敏感数据和修改部署的范围,遵守用户的只读要求。采用 Apache-2.0 许可证。
能力与使用条件
适用场景
- 防止多项目或多部署间误操作
- 限定MCP的生产读取与修改能力
- 分析部署后观察不到变更的目标选择问题
输入要求
- 当前项目目录、配置来源和CLI版本
- 部署标识、密钥类型及MCP启动参数
- 计划执行的动作与已有用户授权范围
输出结果
- 明确的项目、部署和操作范围说明
- 只读或修改能力的配置核对建议
- 目标冲突、授权缺口及后续验证记录
前置条件
- 可读取必要配置并核对部署状态,凭据值不得输出
- 真实访问目标时需具有对应账号和资源权限
不适用场景与限制
- 这是操作前的流程守卫,不是沙箱、部署工具或独立权限系统;建议仍须由真实CLI、MCP及服务端权限执行
- 上游采用每次生产动作重新确认的保守策略,实际使用须结合用户明确授权及宿主规则;不能把读取生产敏感数据和修改生产混为同一权限
- 部署来源和参数优先级可能因CLI版本、密钥类型及项目选择而变化,不能仅凭.env.local断言实际目标;核对时仅记录脱敏标识
- 部署后无变化还可能来自缓存、构建、路由或配置,不能直接断言目标选错;只禁用列出的几个工具不保证未来版本全部只读,须核对完整工具面;本次未启动Convex MCP、连接部署、读取业务数据或执行修改
- 下载链接为固定提交的完整仓库快照,使用其中 skills/convex-deploy-guard 目录。配图是说明性示例。
说明性示例
- 只读检查这个项目将使用的Convex部署,核对目录、部署选择和密钥类型,不输出凭据;说明计划动作属于读取还是修改,列出权限与目标冲突,确认范围后再执行已获准步骤并验证目标结果。
资料依据
- https://github.com/convex/agent-skills/blob/f60629d7c6c1f27eb58a56260546d2445049274d/skills/convex-deploy-guard/SKILL.md
- https://github.com/convex/agent-skills/blob/f60629d7c6c1f27eb58a56260546d2445049274d/LICENSE
外部资源
内容由外部网站提供,平台不保证第三方文件的完整性、可用性或安全性。
外部文件的访问权限由第三方管理,本站无法限制其地址的访问。