Convex 授权审计 · 先核对身份基础,再检查文档与父容器权限
@public/convex-authz
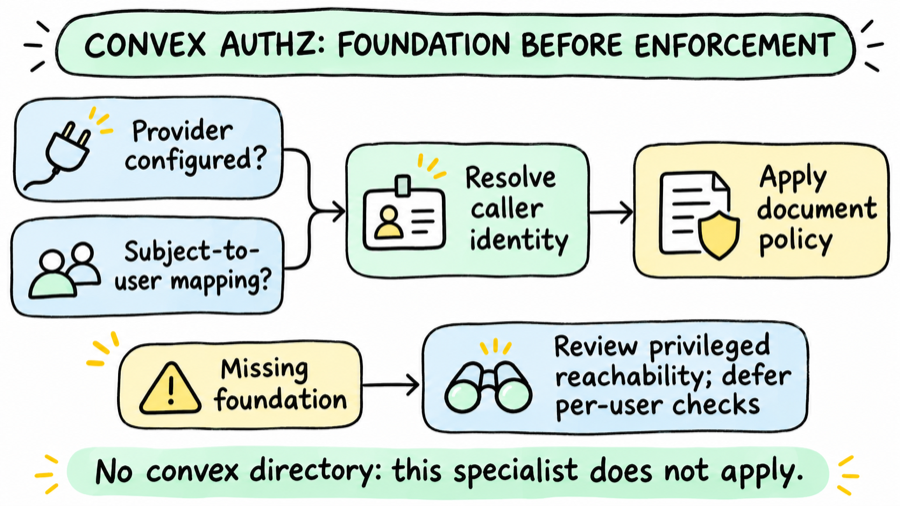
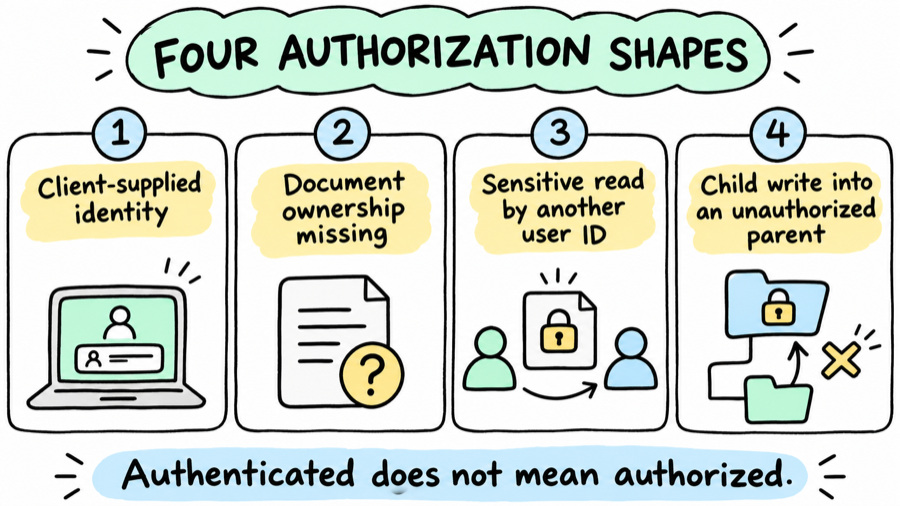
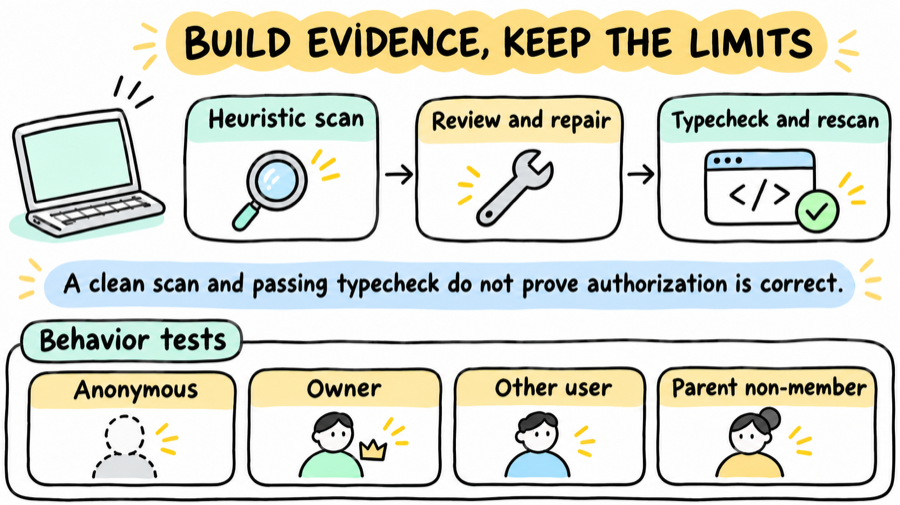
查看空间 →聚焦Convex后端中客户端身份冒用、文档归属缺失、按id读取敏感数据及向他人父容器写入四类模式。先检查身份提供方与subject到用户记录的映射,再组织扫描、修复、类型检查和复查;正则命中与tsc是证据的一部分,不能替代真实跨账号权限测试。
能力与使用条件
适用场景
- 定位公开query/mutation对客户端身份参数的错误信任
- 审查按文档id读取或修改时的归属和角色权限
- 补查创建或移动子记录时的父容器成员关系
输入要求
- 包含convex/的项目源码、公开函数和schema
- 认证配置、用户身份映射及owner/member字段真实类型
- 预期公开/私有/管理员访问规则和可用验证命令
输出结果
- 按四类规则分组的file:line命中及影响说明
- 适配项目身份与归属模型的修复diff或缺基础时的延期方案
- 类型检查、重扫结果及仍需运行的跨账号权限测试
前置条件
- 来源根LICENSE为Apache-2.0;此Skill是定向授权审计流程,不是完整安全扫描平台
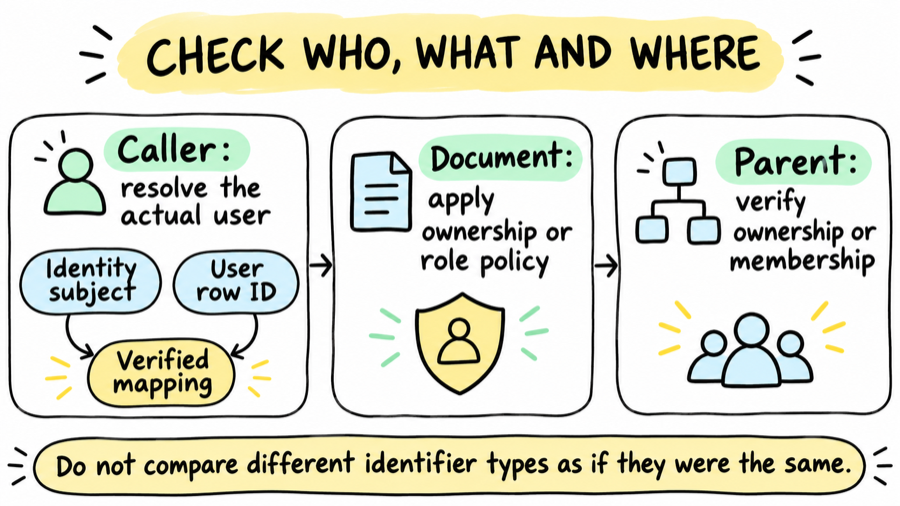
- 先核对auth.config/provider与subject-keyed用户/identity映射;Convex Auth可能需getAuthUserId,不把用户row id、email与identity.subject直接混比
- 理解项目既有身份helper、角色/成员规则和internal函数边界;源码需可读,实际修改和命令执行服从宿主授权
不适用场景与限制
- 来源四类扫描偏重启发式/正则与局部代码块,helper封装、动态调用、RBAC和业务例外可能误报或漏报,clean scan不等于无漏洞
- ctx.auth.getUserIdentity可返回null;登录身份只证明调用者是谁,不证明其拥有目标文档或父容器,权限需在服务端按业务策略验证
- 来源要求复用content/convex-expert.md的helper,但当前仓库对应路径缺失,打包expert Skill未提供该helper实现;需在项目中核实已有身份抽象及字段类型,不把文字引用视为可直接导入代码
- 缺认证基础时来源建议对特权入口internalize并延期;该变更会影响客户端可达性和调用链,须评估授权及迁移,不自动套用到合法公开数据接口
- tsc只验证类型,重扫仅检查规则匹配;仍需匿名、本人、他人、成员、管理员及父容器越权行为测试,不能把编译通过写成安全认证
- 来源提到的缺陷统计来自其特定样本,不代表所有Convex项目的风险分布;本次未审计任何实际应用、执行扫描/修复/类型检查或访问用户数据
- 下载链接为固定提交的完整仓库快照,使用其中 skills/convex-authz 目录。配图是说明性示例。
说明性示例
- 审查新增task的mutation时,既检查调用者来自服务端认证,也加载args.projectId对应项目核对owner或membership;移除伪造userId仍不够。按真实用户row-id映射比较,随后检查匿名/非成员/成员三种调用,并保留未运行测试状态。
资料依据
- https://github.com/convex/agent-skills/blob/3fa4a566ba5d843d8a3db303983839ba93e8531d/skills/convex-authz/SKILL.md
- https://github.com/convex/agent-skills/blob/3fa4a566ba5d843d8a3db303983839ba93e8531d/LICENSE
外部资源
内容由外部网站提供,平台不保证第三方文件的完整性、可用性或安全性。
外部文件的访问权限由第三方管理,本站无法限制其地址的访问。