Firecrawl 网站 QA · 发现页面、复现问题,再按证据汇总
@public/firecrawl-qa
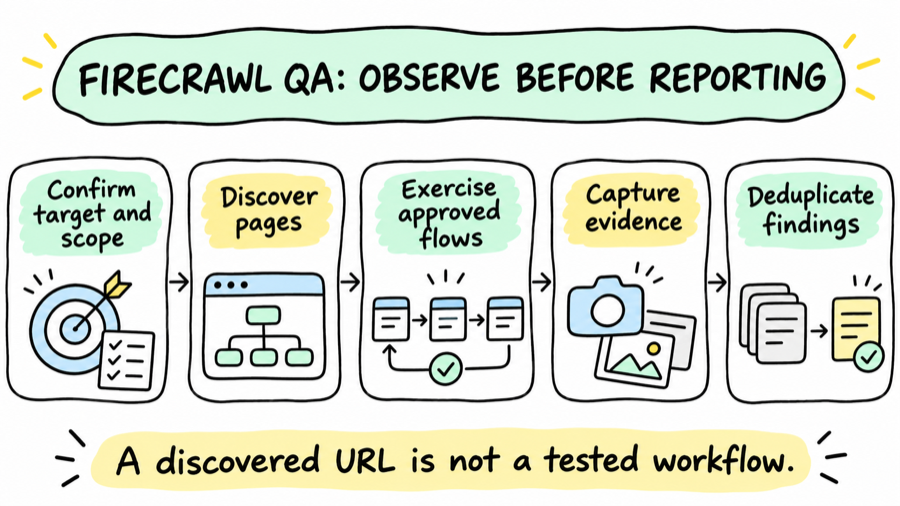
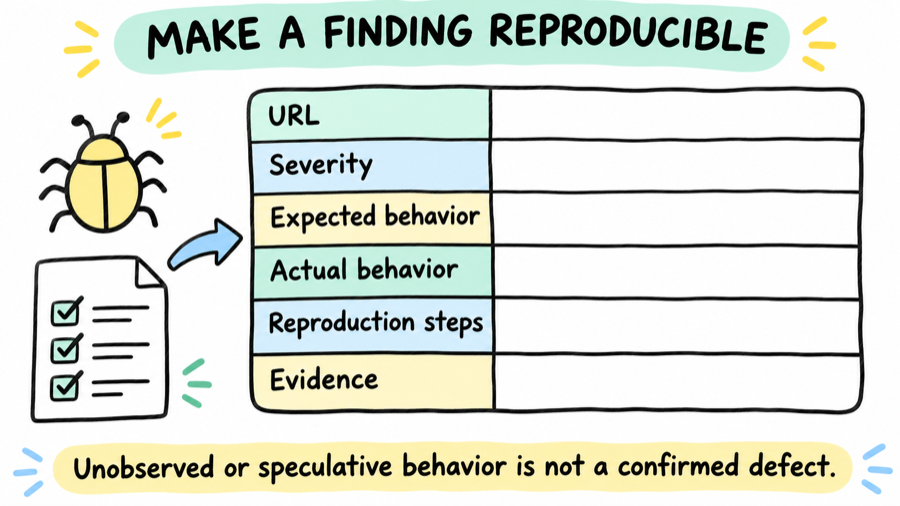
查看空间 →使用Firecrawl的页面发现、内容提取与浏览器交互能力,为明确的网站执行导航、表单、响应式、错误状态等检查。按焦点分工并合并重复发现,交付URL、严重度、预期/实际和复现步骤;健康分是可选报告表达,不能把有限浏览当成完整性能或安全认证。
能力与使用条件
适用场景
- 对明确上线网站做导航和链接巡查
- 在获准范围核对表单验证与错误状态
- 按目标视口检查布局并汇总可复现发现
输入要求
- 明确网站URL、检查重点和页面/时间预算
- 受保护流程访问条件与允许的交互范围
- 预期行为、目标视口和希望交付的报告格式
输出结果
- 按严重度排列、含URL/证据/步骤的问题报告
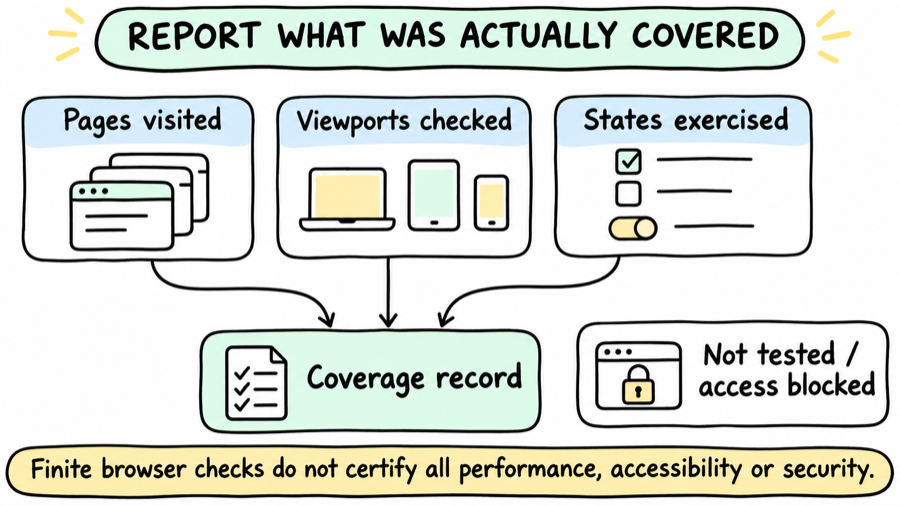
- 已测试页面、正向观察及分工覆盖记录
- 可重跑的workflow/url/focus与未覆盖说明
前置条件
- 核心0.1.0与根ISC版权Firecrawl;需保留LICENSE和固定版本来源,Skill提供流程而非浏览器工具实现
- 托管请求需要FIRECRAWL_API_KEY与可用服务额度,检查现有连接而不在介绍中索要或展示密钥
- 核对当前API/SDK/CLI/MCP支持的交互入口;官方当前推荐CLI/MCP使用Interact,旧隐藏CLI browser为legacy,不直接套用旧命令
不适用场景与限制
- map用于补充发现,不保证获取全站或所有登录/动态路线;scrape链接也不是链接实际可达或交互正确的证明
- 复现问题需URL、预期/实际及观察证据;不能把超时、缺权限、未执行或推测问题直接写为产品缺陷
- 表单提交、购买、发送和其他有副作用交互需符合任务授权及测试隔离,知道URL不等于获准任意生产写入
- 响应式取决于实际测过的尺寸、设备和状态;浏览器检查不替代完整性能基准、无障碍合规或安全评估
- 若给健康分须解释量表和覆盖,不能捏造x/10;并行测试需宿主能力和明确委派授权,导入上游分工说明不触发本会话子代理
- 本次仅阅读核心/README及官方browser/map/scrape资料,未启动Firecrawl、访问受测站点、提交表单或完成真实QA,配图为概念流程
- 下载链接为固定提交的完整仓库快照,使用其中 skills/firecrawl-qa 目录。配图是说明性示例。
说明性示例
- 针对已明确的测试站导航和表单检查,先列出发现页面及目标视口,再在授权沙箱复现空值和错误提示。每条发现保留实际URL、预期/实际和步骤,合并重复问题;未执行提交的路径明确列为未覆盖,不给编造健康分。
资料依据
- https://github.com/firecrawl/firecrawl-workflows/blob/d2a986240f9d786ae54fc33fcfd9ad37308e9cc3/skills/firecrawl-qa/SKILL.md
- https://github.com/firecrawl/firecrawl-workflows/blob/d2a986240f9d786ae54fc33fcfd9ad37308e9cc3/LICENSE
外部资源
内容由外部网站提供,平台不保证第三方文件的完整性、可用性或安全性。
外部文件的访问权限由第三方管理,本站无法限制其地址的访问。